Carte de fidélité numérique et RGPD : ce qu'il faut savoir
Vous aimeriez passer à la carte de fidélité numérique, mais vous vous demandez si elle est conforme au RGPD ? C'est légitime. Vous voulez fidéliser vos clients, pas prendre de risques avec leurs données. Ce guide répond à toutes vos questions sur la protection des données et les cartes de fidélité numériques. Clairement, honnêtement, sans jargon juridique.
TL;DR
Stempely est conforme au RGPD. Pas de nom, pas d'e-mail, pas de numéro de téléphone. Les clients restent anonymes. Serveurs dans l'UE (Allemagne). Aucun partage de données avec des tiers.
Paradoxalement, le vrai risque RGPD, c'est la liste de clients manuscrite posée à côté de la caisse — explications ci-dessous.
Ils fidélisent leurs clients dans le respect du RGPD
"Avant, nous avions une liste de clients manuscrite à côté de la caisse. Quand j'ai appris que ça pouvait poser problème au regard du RGPD, je suis passé à Stempely tout de suite. Aujourd'hui, tout est anonyme et ça fonctionne toujours aussi bien."
M. B.
Gérant de boulangerie, Stuttgart
"Mon expert-comptable m'a demandé si mes cartes de fidélité étaient conformes au RGPD. Avec Stempely, j'ai pu lui répondre tout de suite : aucune donnée personnelle, serveurs dans l'UE. Affaire réglée."
T. K.
Gérant de café, Hambourg
"Les notifications push, c'était mon point de blocage. Chez Stempely, tout passe par l'opt-in et des identifiants anonymes. Mon avocat a donné son feu vert, sans réserve."
S. R.
Gérante de salon de coiffure, Munich
Comprendre la protection des données
Quelles données une carte de fidélité numérique stocke-t-elle ?
Commençons par la question essentielle : quelles données arrivent réellement sur le serveur quand un client utilise votre carte de fidélité ?
Chez Stempely, la réponse est : le strict minimum. Lorsqu'un client scanne votre QR code, voici ce qui se passe :
Identifiant client anonyme
Un identifiant généré aléatoirement qui ne permet pas de remonter à une personne
Nombre de tampons
Le nombre de tampons cumulés par le client
Statut de la récompense
Si une récompense peut être utilisée ou a déjà été utilisée
Dernière visite
La date du dernier tampon — sans suivi de l'heure
Nom et prénom
Non collectés — Stempely ne les demande jamais
Adresse e-mail
Non collectée — aucun compte n'est nécessaire
Numéro de téléphone
Non collecté — les notifications push passent par un identifiant d'appareil anonyme
Données de localisation
Pas de suivi GPS, pas de geofencing, pas de profils de déplacement
En résumé : Stempely sait que l'« appareil #A7x9 » a 7 tampons dans votre établissement. Stempely ne sait pas que cet appareil appartient à Julie Martin, 34 ans, domiciliée 12 rue de la Gare. Et c'est exactement le but.
Stempely est-il conforme au RGPD ?
Oui — non pas grâce à une politique de confidentialité de 40 pages, mais parce que le système a été conçu dès le départ pour se passer de données personnelles.
Le RGPD s'applique dès que des données à caractère personnel sont traitées, c'est-à-dire des données qui peuvent être rattachées à une personne précise. Comme Stempely fonctionne uniquement avec des identifiants anonymes générés aléatoirement et ne stocke aucune information identifiante, la plupart des exigences du RGPD ne s'appliquent tout simplement pas.
0
donnée personnelle par client
UE
hébergement des serveurs (Allemagne) — les données ne quittent pas l'UE
0
tiers ayant accès aux données clients
Ce que Stempely fait concrètement pour être conforme au RGPD :
- Protection des données dès la conception (Privacy by Design) : le système ne collecte aucune donnée personnelle
- Minimisation des données : uniquement les données techniquement nécessaires à la carte de fidélité
- Serveurs dans l'UE (Allemagne) : aucun transfert de données vers des pays tiers
- Aucun partage de données : ni avec des partenaires publicitaires, ni avec des courtiers en données
- Opt-in pour les notifications push : notifications uniquement avec le consentement actif du client
- Pas de suivi : pas de cookies publicitaires ou de suivi, pas de fingerprinting, pas de profils de déplacement
Les clients doivent-ils donner leur consentement ?
C'est la question qui inquiète le plus les commerçants. Réponse courte : non, aucun recueil de consentement distinct n'est nécessaire.
Pourquoi ? Parce que le RGPD n'exige le consentement que lorsque des données à caractère personnel sont traitées. Comme Stempely ne collecte pas de telles données, l'obligation de consentement ne s'applique pas.
En revanche, c'est bien le client qui agit : il scanne le QR code — avec l'appareil photo de son téléphone ou dans l'application Stempely —, enregistre la carte de fidélité et choisit en connaissance de cause de rejoindre votre programme de fidélité. Il ne s'agit pas d'une collecte passive de données, mais d'une décision volontaire et éclairée.
Comparaison : le consentement
Système de newsletter classique
Adresse e-mail obligatoire. Double opt-in requis. Consentement à documenter. Droit de retrait à expliquer. Durées de conservation à respecter.
Carte de fidélité Stempely
Pas d'e-mail. Pas de compte. Pas de double opt-in. Le client scanne, cumule ses tampons, utilise ses récompenses. C'est tout. Aucun recueil de consentement nécessaire.
Où les données sont-elles stockées ?
Toutes les données Stempely sont hébergées sur des serveurs dans l'UE (Allemagne). Aucune donnée n'est transférée vers les États-Unis ou d'autres pays tiers.
Pourquoi c'est important : depuis l'arrêt Schrems II de la CJUE, les transferts de données vers les États-Unis sont juridiquement délicats. De nombreux outils SaaS s'appuient sur AWS, Google Cloud ou Azure avec des centres de données américains, ce qui crée un risque de conformité pour leurs clients. Stempely évite totalement ce problème.
Stempely
- Serveurs dans l'UE (Allemagne)
- Aucun transfert de données vers des pays tiers
- Infrastructure conforme au RGPD
- Les données restent dans l'UE
De nombreux autres outils
- Serveurs aux États-Unis (AWS, Google Cloud)
- Transfert de données vers des pays tiers
- Risque Schrems II
- Clauses contractuelles types supplémentaires nécessaires
La carte de fidélité papier protège-t-elle mieux les données ?
Beaucoup le pensent — c'est pourtant l'inverse.
En elle-même, une carte de fidélité papier est neutre du point de vue de la protection des données : elle ne contient aucune donnée personnelle. Le problème est ailleurs, dans les pratiques qui se greffent autour.
Ce que beaucoup de commerces font en parallèle (sans en avoir le droit) :
- Tenir des listes de clients manuscrites avec noms et numéros de téléphone
- Stocker des données clients dans des fichiers Excel non protégés sur un ordinateur portable
- Récupérer des cartes de visite et les utiliser à des fins marketing sans consentement
- Créer des groupes WhatsApp avec les numéros des clients
Tout cela constitue un traitement de données à caractère personnel, donc soumis au RGPD. Il vous faut une base légale, un registre des traitements, une politique de confidentialité et, le plus souvent, le consentement documenté de chaque client.
Avec Stempely, rien de tout cela : pas de nom, pas de numéro, pas de liste. La carte de fidélité numérique rend la liste de clients manuscrite inutile et supprime ainsi le plus gros risque RGPD du commerce de proximité.
Notifications push et protection des données
Les notifications push sont l'un des grands atouts d'une carte de fidélité numérique : vous pouvez faire revenir des clients inactifs, lancer des promotions flash ou rappeler à un client qu'il est tout près de sa récompense. Mais sont-elles vraiment conformes au RGPD ?
Oui, à condition d'être correctement mises en œuvre. C'est précisément le cas chez Stempely.
Opt-in via le système d'exploitation
Quand un client utilise l'application Stempely, iOS ou Android lui demande explicitement : « Autoriser cette application à vous envoyer des notifications ? » Les notifications push ne sont activées que s'il accepte.
Livraison anonyme
La notification push est envoyée à un identifiant d'appareil anonyme. Stempely ne connaît ni le nom ni l'e-mail du destinataire : le message ne peut pas être rattaché à une personne identifiée.
Désactivable à tout moment
Le client peut désactiver les notifications push à tout moment dans les réglages de son téléphone — sans supprimer l'application ni vous contacter. Il garde le contrôle total.
Comparé à l'e-mailing : Pour une newsletter, il vous faut l'adresse e-mail du client, une confirmation en double opt-in, un consentement documenté et un lien de désinscription fonctionnel. Avec les notifications push Stempely, rien de tout cela. Le client décide dans les réglages de son téléphone, et vous envoyez à un identifiant anonyme.
À cocher
Check-list : une fidélisation client conforme au RGPD
7 points à vérifier dans votre commerce — que vous utilisiez Stempely ou non.
Pas de listes de clients manuscrites
Si vous notez des noms et des numéros de téléphone sur papier, il vous faut une base légale — en pratique, le plus souvent le consentement documenté de chaque client.
Pas de fichiers Excel non protégés
Des données clients dans un fichier Excel sur un ordinateur portable ? Sans chiffrement ni contrôle d'accès, vous ne respectez pas l'obligation de sécurité du RGPD.
Pas de marketing WhatsApp sans consentement
Les groupes WhatsApp ou listes de diffusion avec vos clients sont illégaux sans consentement documenté — et WhatsApp pose lui-même question en matière de protection des données.
Informer vos clients (politique de confidentialité)
Si vous traitez des données à caractère personnel (par exemple pour une newsletter), vos clients doivent pouvoir consulter une politique de confidentialité.
Tenir un registre des activités de traitement
En principe, toute entreprise doit documenter les données qu'elle traite. Avec Stempely, l'entrée reste minimale, car aucune donnée personnelle de client n'est concernée.
Notifications push uniquement avec opt-in
Les notifications ne peuvent être envoyées qu'aux clients qui les ont activement acceptées. Avec Stempely, le système d'exploitation s'en charge automatiquement.
Héberger les données dans l'UE
Si vous utilisez des outils numériques, vérifiez que les données restent dans l'UE. Stempely héberge tout dans l'UE (Allemagne) — aucun transfert vers un pays tiers.
Sans engagement · Sans carte bancaire · Prêt en 5 minutes
Protection des données et fidélisation client
Conforme au RGPD, sans perdre la vue d'ensemble
Données anonymes ne veut pas dire moins d'informations. Vous suivez les tampons, les récompenses et l'activité, sans jamais voir un seul nom.
1.281
Clients au total
6.316
Tampons au total
3.114
Récompenses utilisées
Live
Tampons aujourd'hui
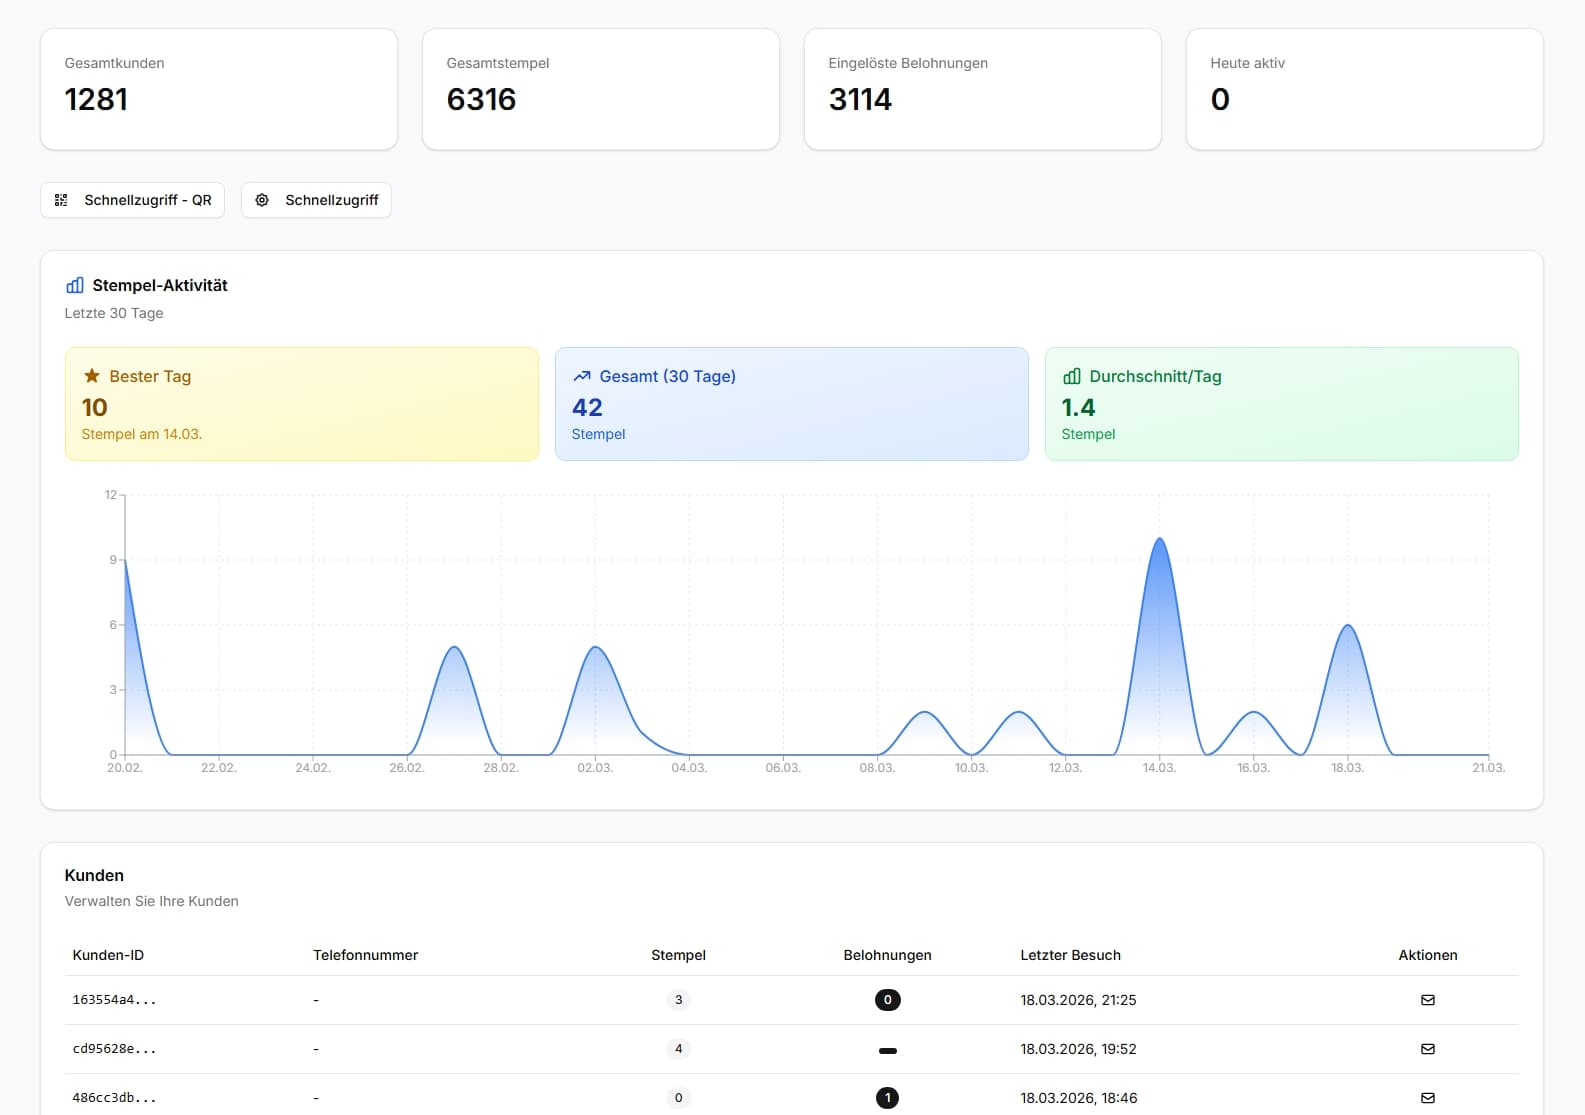
Données réelles. Tous les clients sont anonymes : aucun nom, e-mail ou numéro de téléphone visible.
Choisissez votre formule
Toutes les fonctionnalités gratuites jusqu'à 25 clients. Ensuite Premium.
Stempely
- Jusqu'à 25 clients
- Carte de fidélité numérique
- Scanner de codes QR
- Tampons sans contact (NFC)
- Envoyer offres & rappels
- Statistiques
- Code QR avec logo
- Liste des clients
- Plus de visibilité sur le web
- Support prioritaire
Franchise
- Tout de Premium
- Plusieurs établissements
- Conditions personnalisées
- Gestionnaire de compte dédié
Tous les prix sont TTC.
8 questions fréquentes : carte de fidélité numérique et RGPD
Quelles données personnelles Stempely stocke-t-il ?
Stempely ne stocke aucune donnée personnelle comme un nom, une adresse e-mail ou un numéro de téléphone. Les clients sont reconnus uniquement grâce à un identifiant anonyme généré aléatoirement. De votre côté, vous voyez seulement le nombre de tampons, le statut de la récompense et la dernière visite — sans savoir qui se cache derrière.
Dois-je recueillir le consentement de mes clients ?
Comme Stempely ne traite pas de données à caractère personnel, aucun recueil de consentement distinct n'est nécessaire. Le scan du QR code — avec l'appareil photo du téléphone ou dans l'application Stempely — est une démarche active et volontaire du client. Il n'y a ni pistage ni cookies publicitaires. Le client qui enregistre sa carte dans Apple Wallet ou Google Wallet reçoit un seul cookie dans son navigateur, qui sert uniquement à reconnaître sa carte de fidélité — sans nom, sans adresse e-mail.
Où les données Stempely sont-elles stockées ?
Toutes les données sont hébergées sur des serveurs dans l'UE (Allemagne). Stempely n'utilise pas de services cloud américains susceptibles d'entraîner un transfert de données vers des pays tiers. Les données ne quittent pas l'UE.
Les cartes de fidélité papier sont-elles sans risque pour la protection des données ?
Pas vraiment. De nombreux commerces tiennent en parallèle des listes de clients manuscrites avec noms et numéros de téléphone : c'est un traitement de données à caractère personnel, qui exige une base légale au titre du RGPD. La carte papier elle-même est neutre, mais les pratiques qui l'entourent le sont rarement.
Stempely partage-t-il des données avec des tiers ?
Non. Stempely ne vend, ne partage et ne transmet aucune donnée client à des tiers. Les données de votre commerce et les données de tampons anonymes vous appartiennent. Pas de partenaires publicitaires, pas de courtiers en données, pas de pistage par des prestataires tiers.
Comment les notifications push respectent-elles la protection des données ?
Les notifications push ne sont envoyées que si le client les a activement autorisées dans l'application (opt-in via le système d'exploitation). Le message part vers un identifiant d'appareil anonyme : Stempely ne connaît ni le nom ni l'e-mail du destinataire. Le client peut désactiver les notifications à tout moment dans les réglages de son téléphone.
Dois-je tenir un registre des activités de traitement ?
En principe oui : l'article 30 du RGPD impose de tenir un registre des activités de traitement. Mais comme Stempely ne traite pas de données personnelles de vos clients, l'entrée correspondante est minimale. Le traitement se limite aux données de tampons anonymes et aux données de votre propre compte (identifiant, e-mail).
Puis-je utiliser Stempely sans que mes clients installent une application ?
Oui. Vos clients peuvent enregistrer leur carte de fidélité sans application, directement dans Apple Wallet ou Google Wallet — sans compte, sans adresse e-mail et sans nom. Ceux qui le souhaitent peuvent aussi utiliser l'application gratuite Stempely, elle aussi sans compte ni données personnelles, avec en plus les notifications push. Dans les deux cas, c'est le client qui décide de participer.
"Mon expert-comptable a donné son feu vert — aucune donnée personnelle, serveurs dans l'UE. Affaire réglée."
— T. K., gérant de café, Hambourg
Fidélisez vos clients dans le respect du RGPD. Dès aujourd'hui.
Pas de données personnelles, pas de formulaires de consentement, pas de listes de clients sur papier. Votre carte de fidélité numérique est en ligne en 5 minutes.
L'offre gratuite reste gratuite — sans date d'expiration, sans piège.
Commencer gratuitement — sans engagement, sans carte bancaireGratuit pour toujours · Conforme au RGPD · Serveurs dans l'UE (Allemagne)
Également disponible en application